Saltar al contenido
Portada de Kubernetes 101: fondo azul casi negro, el título en blanco, el número 101 en azul Kubernetes y el nombre de Javier Vela Aylón al pie.

Libro · Español · Ya a la venta

Kubernetes 101 — la guía en español para entender Kubernetes desde cero

15 capítulos, 5 apéndices y una parte práctica con 55 laboratorios en un clúster real, sin instalar nada. Lees el concepto y lo pruebas al momento.

365 páginas · Edición 2026 · Kubernetes 1.37 · Kindle y papel

Kindle · 12,99 € · comprar enEspañaEE. UU. y LatinoaméricaMéxico

Papel · 24,99 € · comprar enEspañaEE. UU. y Latinoamérica

Para quién

¿Para quién es este libro?

Para cualquier persona que quiera aprender Kubernetes de verdad, venga o no del mundo IT. También —y sobre todo— para quien ya trabaja con la tecnología a diario y no termina de entender qué ocurre por debajo.

Es el libro que me habría gustado leer hace unos años: en español, con diagramas que explican quién hace qué, y con una parte práctica donde romper cosas sin miedo.

El prólogo

Lectores

Lo que dicen quienes ya lo han leído

Temario

Qué vas a aprender

Cada capítulo tiene su laboratorio, y el Apéndice D también. Aparte hay un bloque que existe solo como laboratorio: el reto final.

  • Capítulo en el libro
  • Laboratorio práctico
Capítulo 01

Introducción a los contenedores y la orquestación

Imagen, contenedor, controller y nodo explicados antes de nombrar Kubernetes. Cómo se construye la imagen que se despliega en todo el libro: Dockerfile multistage, base distroless y un proceso que no corre como root. Y las ventajas y desventajas reales de los contenedores, con lo que se complica al orquestarlos a escala.

Su laboratorio es el módulo de Contenedores: construyes la imagen tienda/api y la publicas en el registro.

  • Capítulo en el libro
  • Laboratorio práctico
Capítulo 02

Arquitectura de Kubernetes

El kube-apiserver y el kubelet, y la comunicación hub-and-spoke: por qué todo pasa por el API server y solo él habla con etcd. El resto de componentes se cuenta donde de verdad hace falta —kube-proxy en Red, el scheduler en Scheduling— y juntos, al final, en el Apéndice D.

Su laboratorio es el módulo de El clúster por dentro, sobre un clúster kubeadm de verdad, junto con el Apéndice D.

  • Capítulo en el libro
  • Laboratorio práctico
Capítulo 03

Hablar con el clúster

Por qué kubectl no es Kubernetes, sino un cliente HTTP contra el API server, y cómo verlo con --v. El Namespace tienda vacío, el primer Pod web dentro, mirarlo por dentro, leer sus logs y borrarlo. Es el capítulo en el que aún da igual no entender del todo lo que despliegas.

Comparte laboratorio con el capítulo 04, en el módulo de Fundamentos.

  • Capítulo en el libro
  • Laboratorio práctico
Capítulo 04

Objetos de Kubernetes

El primer Pod, Namespaces, labels y selectors, y annotations: cómo se nombra y se agrupa lo que vive en el clúster. Y por qué la lista de tipos que un clúster entiende no está congelada, que es la puerta al capítulo de Extensibilidad.

Comparte laboratorio con el capítulo 03, en el módulo de Fundamentos.

  • Capítulo en el libro
  • Laboratorio práctico
Capítulo 05

Workloads

Pods con probes, requests, limits y QoS. ReplicaSets, Deployments con rollout y rollback, StatefulSets, DaemonSets, Jobs y CronJobs.

  • Capítulo en el libro
  • Laboratorio práctico
Capítulo 06

Escalado

Autoescalado de nodos (Cluster Autoscaler y Karpenter) y de Pods: Horizontal Pod Autoscaler y Vertical Pod Autoscaler, qué mide cada uno y cuándo se estorban.

  • Capítulo en el libro
  • Laboratorio práctico
Capítulo 07

Red

kube-proxy y las reglas que hacen que la IP de un Service acabe en un Pod. Services y DNS interno con CoreDNS, Ingress, Gateway API —el Ingress se tira y se rehace— y NetworkPolicy para cerrar el tráfico en las capas 3 y 4.

  • Capítulo en el libro
  • Laboratorio práctico
Capítulo 08

Configuración

ConfigMaps para lo que no es confidencial y Secrets para lo que sí, consumidos como variables de entorno o como ficheros montados en el Pod. imagePullSecrets para bajar imágenes de un registro privado, y la Downward API para que el Pod sepa quién es y dónde corre.

  • Capítulo en el libro
  • Laboratorio práctico
Capítulo 09

Almacenamiento

StorageClass, PersistentVolume y PersistentVolumeClaim con provisioners CSI, cómo acaba un Pod montando el disco que no puede perder, y VolumeSnapshot para las copias de seguridad.

  • Capítulo en el libro
  • Laboratorio práctico
Capítulo 10

Seguridad

Autenticación y autorización ante la API, RBAC y ServiceAccounts, la cadena de admisión, securityContext y los Pod Security Standards que aplica PSA por Namespace. Y lo que el securityContext no protege: la cadena de suministro, con SBOM y firma con cosign.

  • Capítulo en el libro
  • Laboratorio práctico
Capítulo 11

Policies

ResourceQuota y LimitRange: el presupuesto de CPU y memoria de un Namespace y los valores por defecto de cada contenedor.

  • Capítulo en el libro
  • Laboratorio práctico
Capítulo 12

Scheduling

Taints y tolerations, nodeSelector, afinidades y nodeName; prioridad y preemption, PodDisruptionBudgets y Dynamic Resource Allocation.

  • Capítulo en el libro
  • Laboratorio práctico
Capítulo 13

Trabajando con el clúster

Contextos y Namespaces, el fichero de preferencias kuberc, cuatro trampas que se repiten, qué aporta Kustomize y qué aporta Helm, GitOps con Argo CD y Flux, y qué mirar cuando algo se rompe en la tienda. La referencia de comandos entera vive en el Apéndice E.

  • Capítulo en el libro
  • Laboratorio práctico
Capítulo 14

Extensibilidad

El CRD que le enseña al clúster una palabra nueva —la Promocion de la tienda— y el operador que hace que signifique algo: el bucle de reconciliación, qué cuenta el status y cuándo no escribir un operador. En el laboratorio lo escribes entero, en Go y con controller-runtime.

  • Capítulo en el libro
  • Laboratorio práctico
Capítulo 15

Observabilidad

Los Events del clúster, métricas, logs y trazas —Prometheus, Loki, Grafana—, cuál de los cuatro mirar primero y la observabilidad emergente con eBPF.

  • Capítulo en el libro
  • Laboratorio práctico

Y un bloque que solo existe como laboratorio

Está dentro de la parte práctica y es de acceso gratuito, pero no tiene capítulo correspondiente en el libro. No hace falta: no hay nada nuevo que aprender, es el examen de todo lo anterior.

Solo en la parte práctica

Reto final: apaga el scheduler

Diagnostica el clúster a corazón abierto, sin scheduler, y devuélvelo a la vida. Qué deja de funcionar y qué sigue funcionando, que no es lo que casi nadie espera.

Y cinco apéndices

Apéndice A

Glosario de siglas

Las 74 siglas que aparecen en el libro, reunidas en una tabla para consultarlas de un vistazo. Publicado completo en el glosario de la web.

Apéndice B

El sistema completo

Todo lo construido capítulo a capítulo, junto y en orden de aplicación: más de seiscientas líneas de YAML que no se teclean desde una hoja de papel, sino que viven en el repositorio de código.

Apéndice C

Desde cuándo funciona cada pieza

Capítulo a capítulo, qué funcionalidades fecha el libro y desde qué versión existen, para comprobar de un vistazo si lo que lees sigue vigente en tu clúster. Todo referido a Kubernetes 1.37.

Apéndice D

El clúster por dentro

La sala de máquinas, al final y no al principio: etcd, el controller-manager, el cloud-controller-manager, cómo se ejecutan de verdad los contenedores —CRI, runtimes y OCI— y las Leases. Es el único apéndice con laboratorio propio, sobre un clúster kubeadm de verdad.

  • Laboratorio práctico
Apéndice E

Chuleta de kubectl

Toda la referencia de comandos, ordenada por lo que quieres hacer y no por verbo: situarse, mirar el clúster, mirar dentro de un Pod, cambiar a mano, cambiar con ficheros, nodos y mantenimiento, permisos y auditoría, y Helm.
Incluido con el libro

La parte práctica: 55 laboratorios en 15 módulos

15 módulos, 53 unidades y 7 challenges: tutoriales paso a paso con el YAML explicado, y challenges donde te entregan un clúster con algo roto y tienes que arreglarlo.

Un clúster de Kubernetes real en el navegador, listo en segundos. Sin instalar nada, sin configurar nada y sin coste adicional. La parte práctica es pública y gratuita: no hay código, ni cupón, ni nada que validar. No hace falta tener el libro para empezar: los laboratorios se explican solos. Lo que el libro añade es el porqué —de dónde sale cada decisión y qué falla en silencio cuando no la tomas— más los 54 diagramas y los cinco apéndices, que no caben en una terminal.

Un vistazo dentro

Diagramas del libro

Cada concepto se explica con un diagrama que muestra quién hace qué y por qué. Seis de los cincuenta y cuatro que encontrarás dentro; pincha en cualquiera para verlo a tamaño completo.

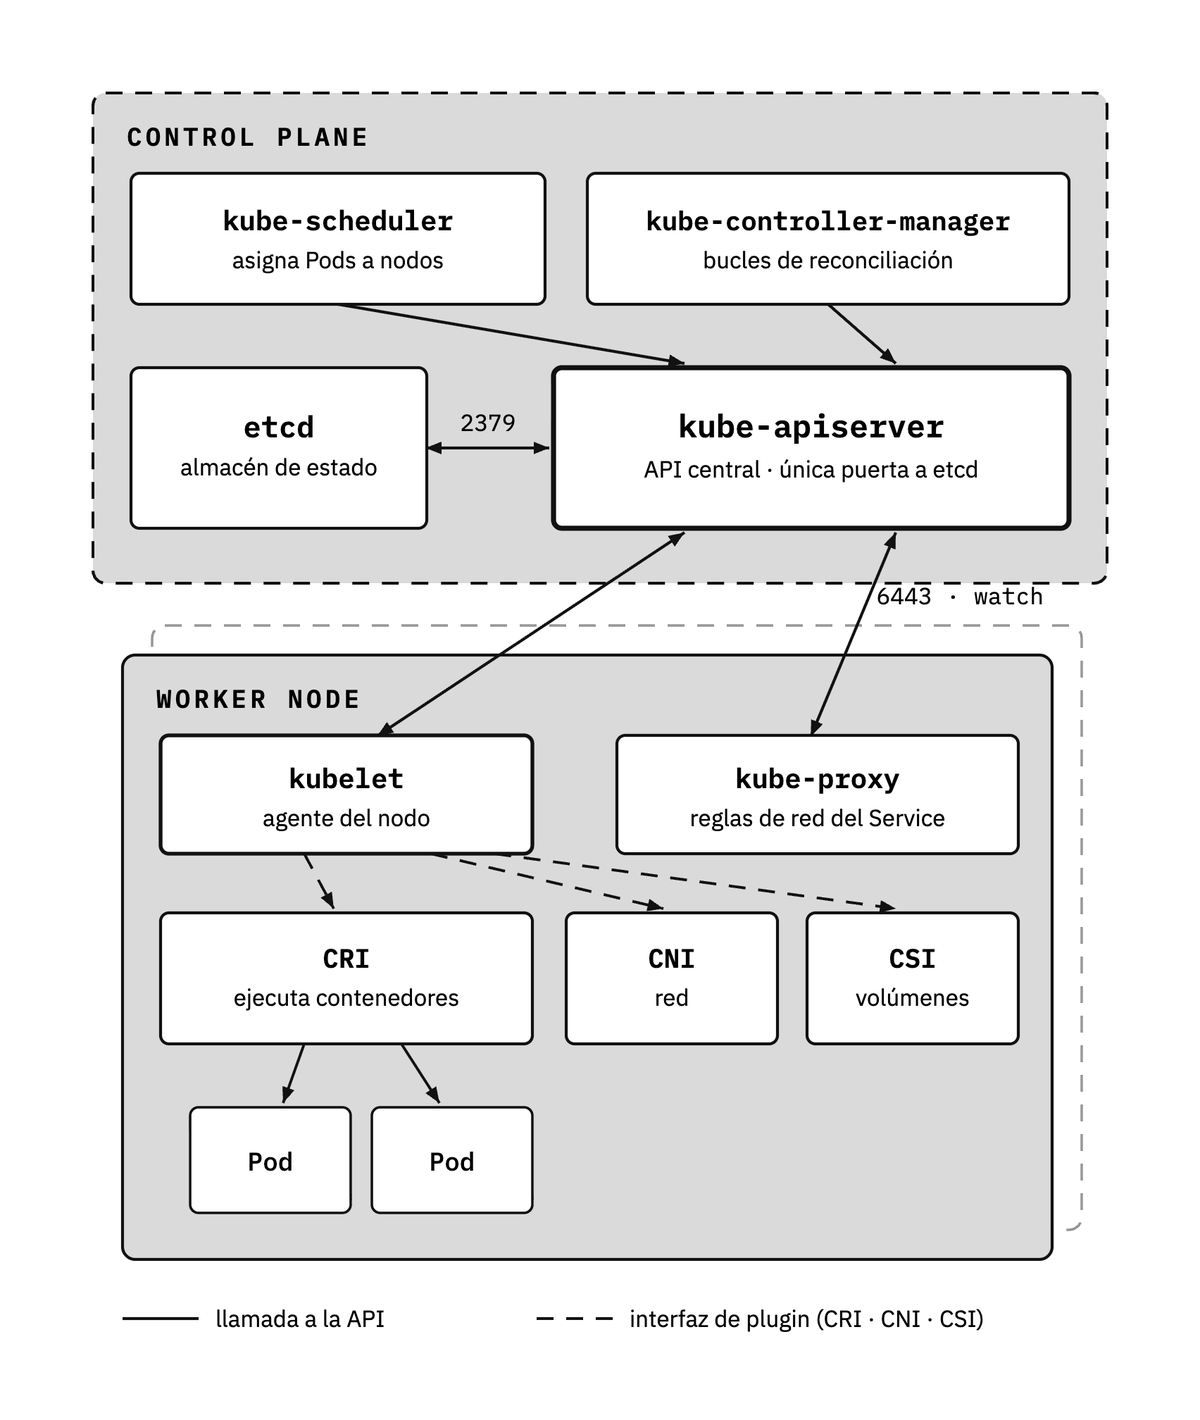
  • Diagrama de la arquitectura de un clúster: a la izquierda el control plane con kube-apiserver, etcd, kube-scheduler y kube-controller-manager; a la derecha los nodos worker con kubelet, kube-proxy y el runtime de contenedores. Todas las flechas de los nodos apuntan al kube-apiserver, y solo el kube-apiserver habla con etcd.

    Fundamentos · diagrama 1 de 6

    Arquitectura del clúster

    Control plane y nodos worker: quién habla con quién, y por qué el kube-apiserver es la única puerta de entrada a etcd.

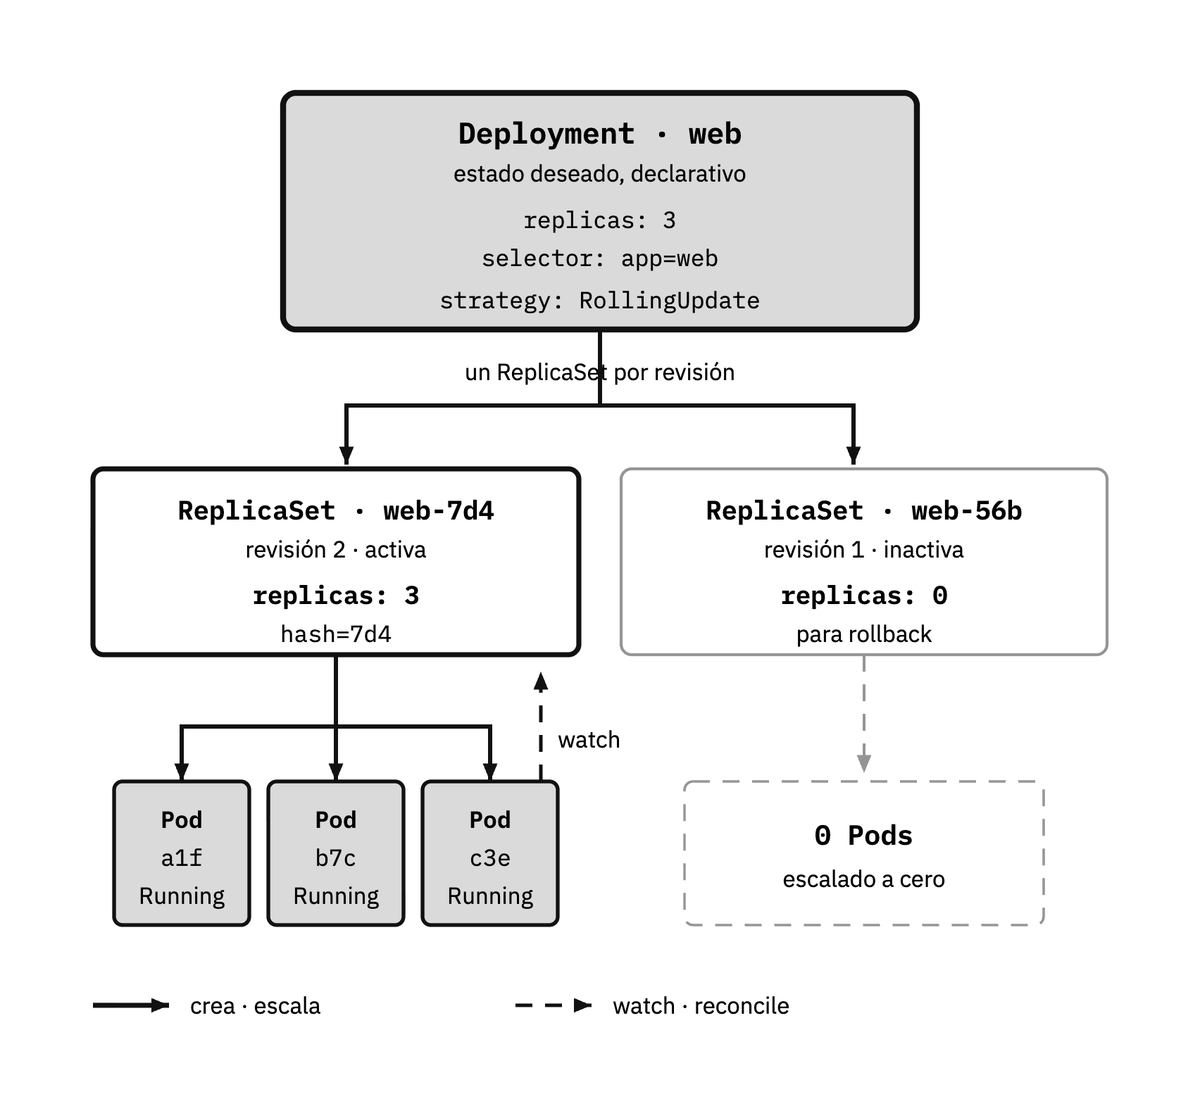
  • Diagrama jerárquico: un Deployment arriba, debajo dos ReplicaSets (la revisión antigua reduciéndose a cero y la nueva creciendo) y, bajo cada uno, sus Pods. Las flechas muestran el rolling update y la vuelta atrás a la revisión anterior.

    Workloads · diagrama 2 de 6

    Deployments, rollout y rollback

    Un Deployment gestiona un ReplicaSet por revisión: así hace rolling updates y vuelve atrás sin downtime.

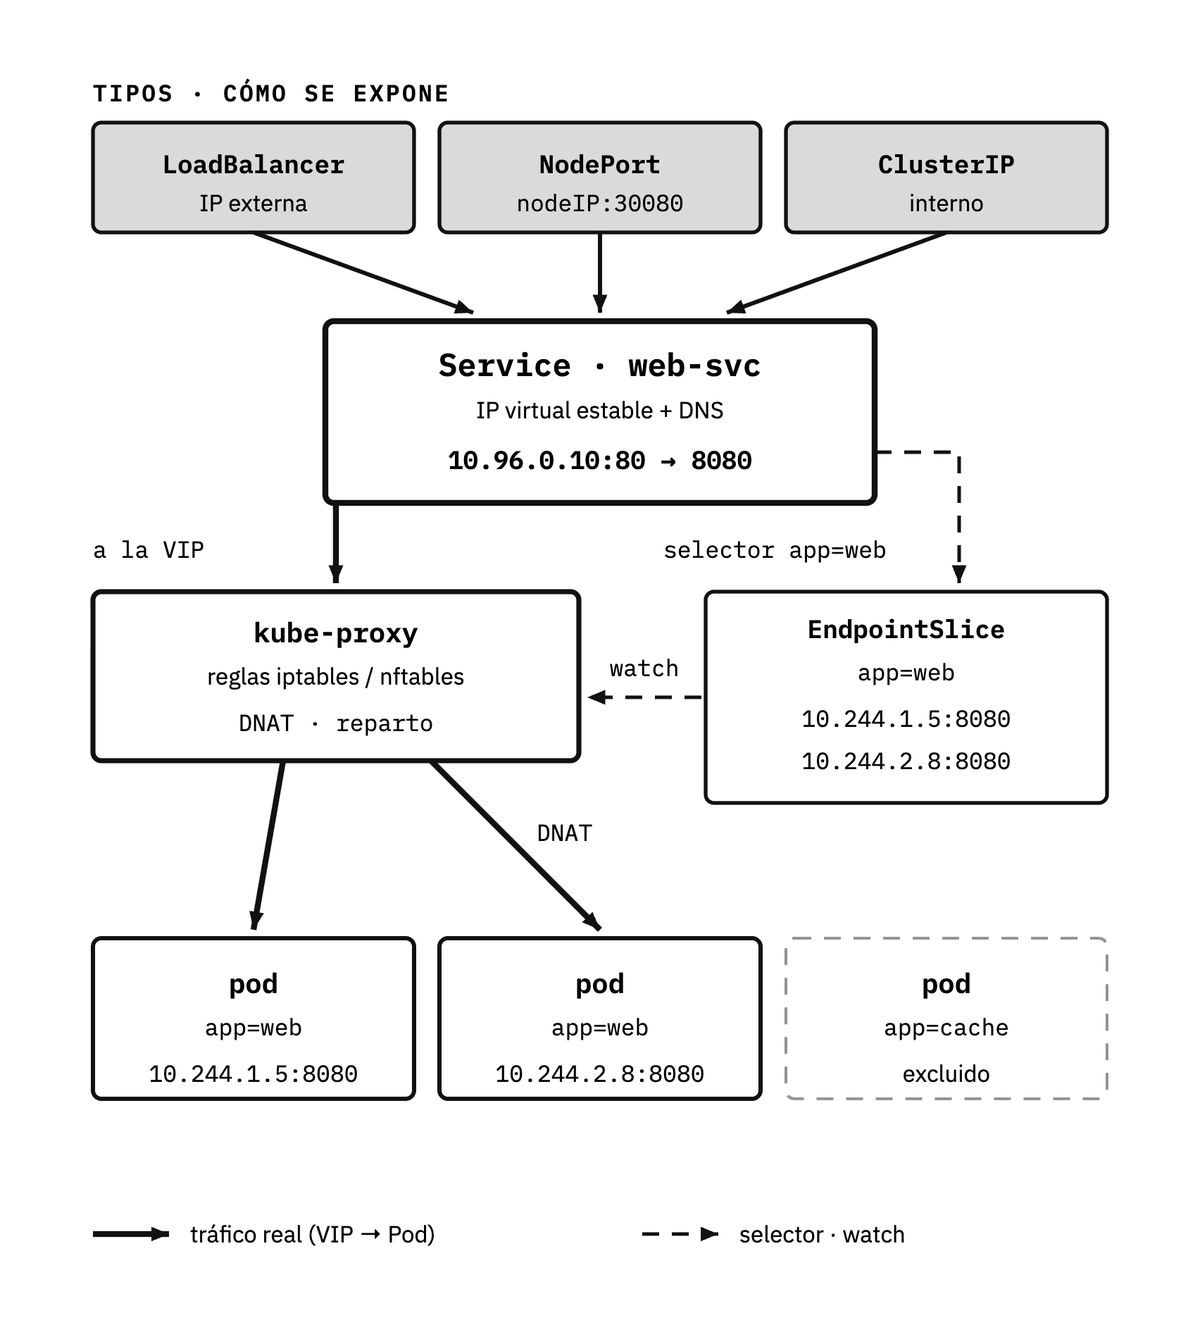
  • Diagrama comparativo de los tipos de Service: ClusterIP, NodePort y LoadBalancer. Muestra el camino del tráfico desde el exterior hasta los Pods, pasando por kube-proxy y los EndpointSlices que indican qué Pods están listos.

    Red · diagrama 3 de 6

    Services y enrutamiento

    ClusterIP, NodePort y LoadBalancer: cómo llega el tráfico a los Pods vía kube-proxy y los EndpointSlices.

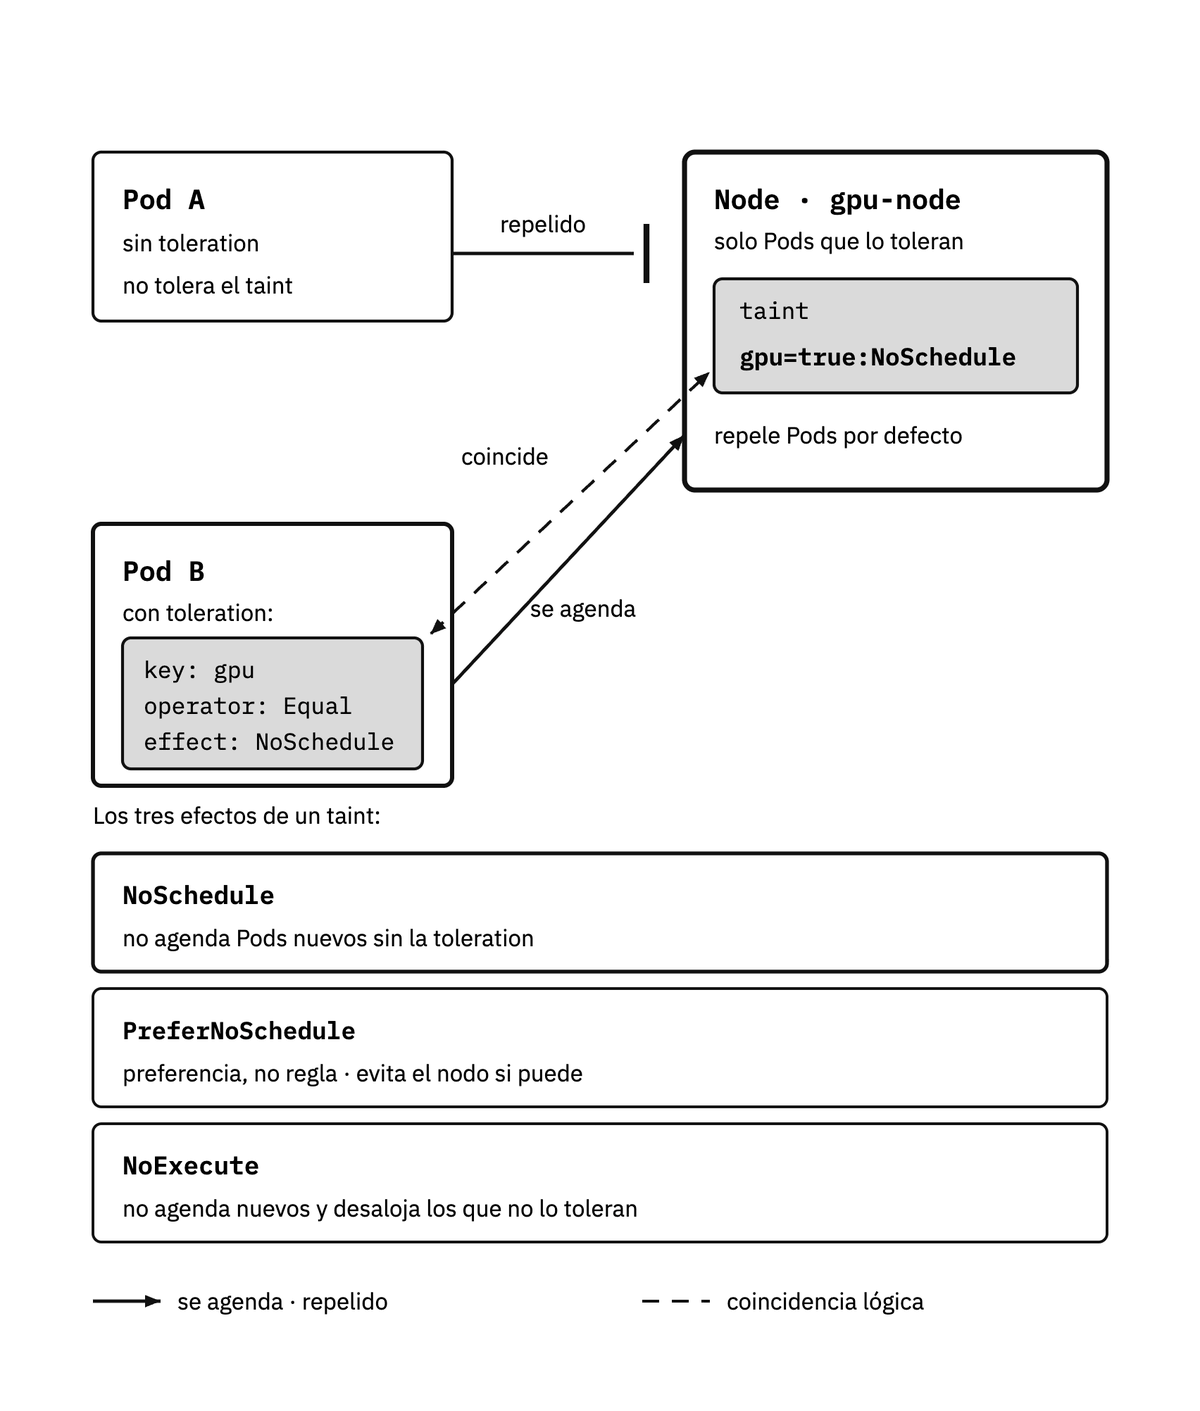
  • Diagrama con varios nodos marcados con taints y Pods con y sin tolerations. Indica el resultado de cada combinación según el efecto del taint: NoSchedule, PreferNoSchedule y NoExecute.

    Scheduling · diagrama 4 de 6

    Taints y tolerations

    Cómo dirigir Pods hacia —o lejos de— ciertos nodos, con los tres efectos posibles de un taint.

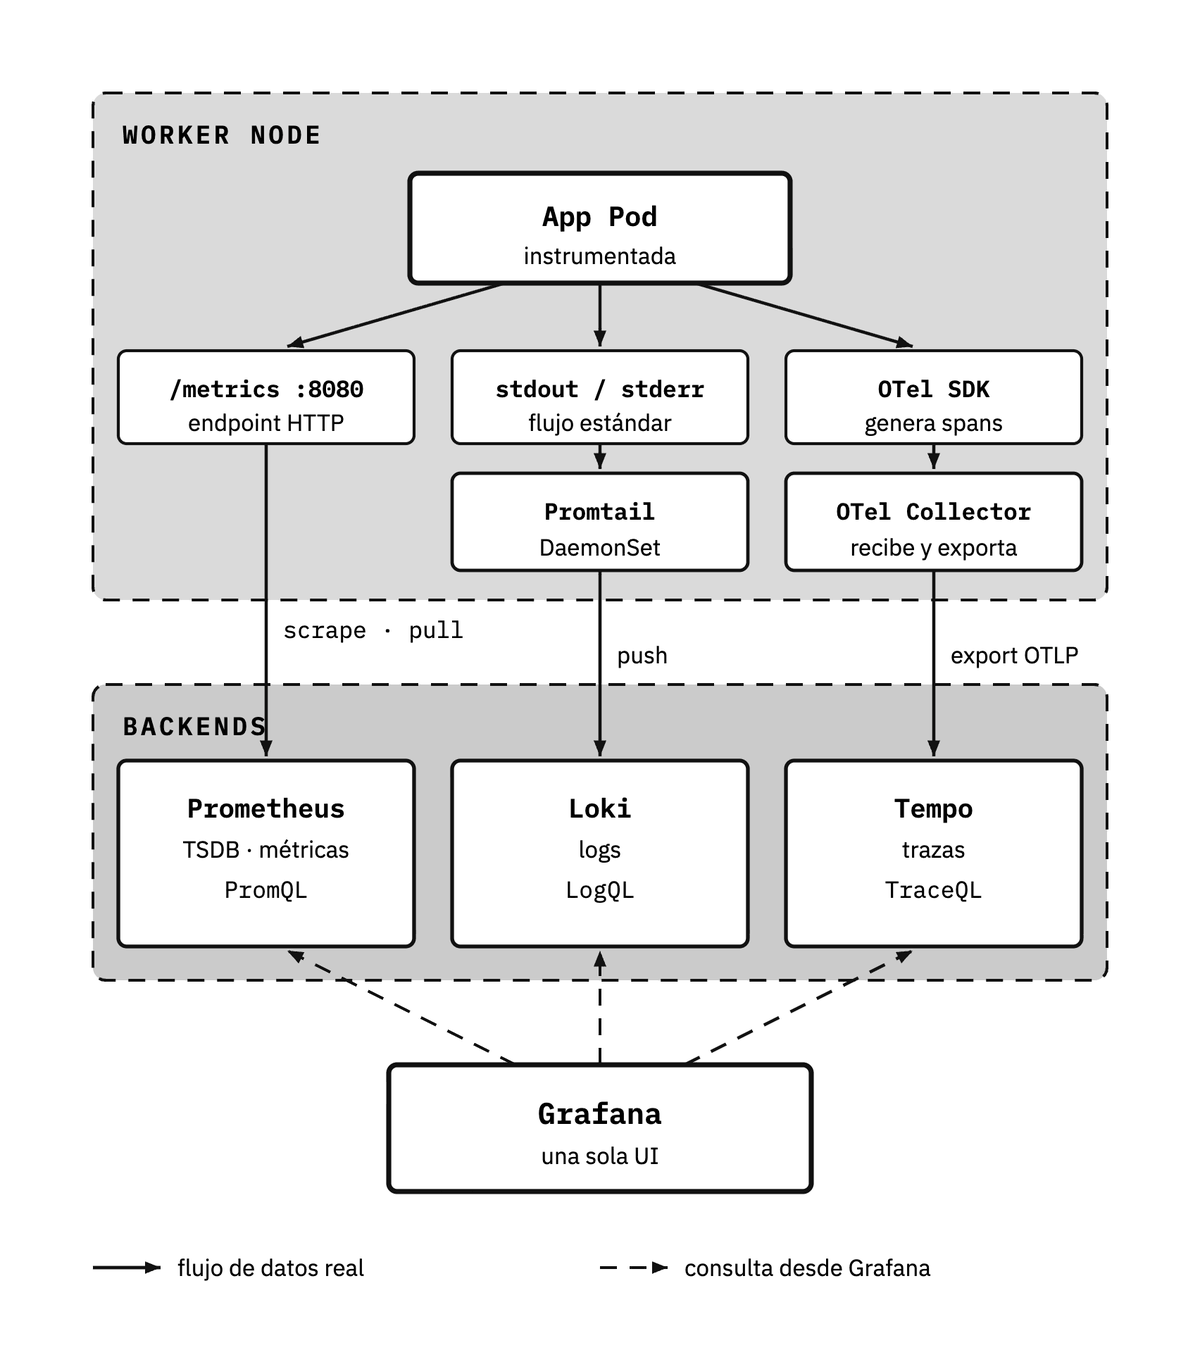
  • Diagrama de la arquitectura de observabilidad: los Pods exponen métricas que Prometheus recoge en modo pull, los logs viajan en modo push hacia Loki y las trazas se agrupan en spans. Los tres flujos convergen en Grafana como capa de visualización.

    Observabilidad · diagrama 5 de 6

    Métricas, logs y trazas

    Los tres pilares se recogen por separado y convergen en Grafana, con Prometheus, Loki y trazas.

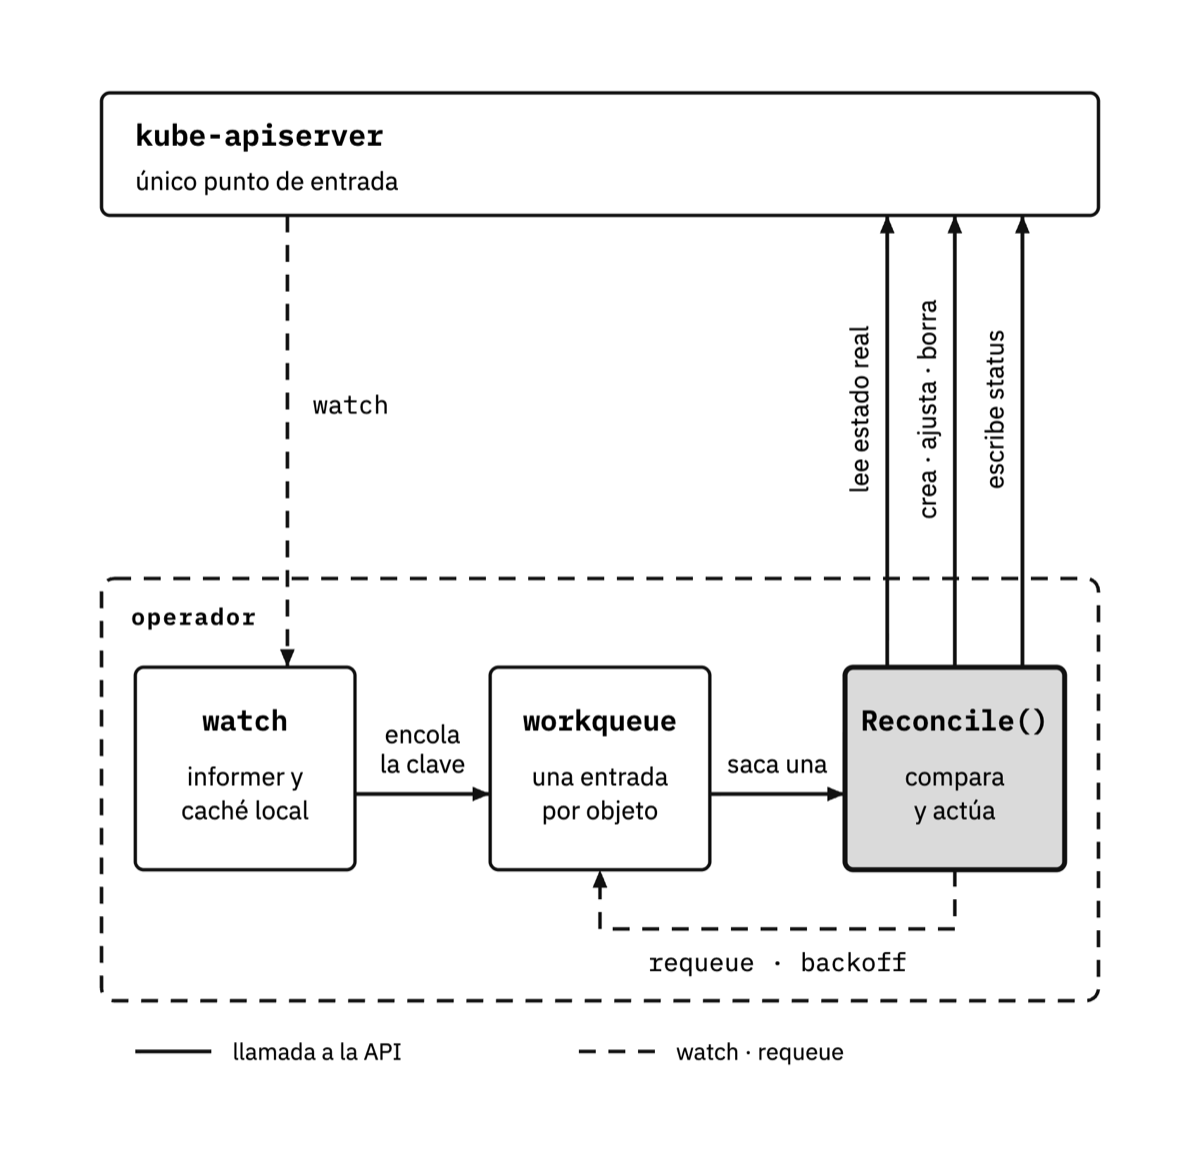
  • Diagrama del bucle de reconciliación de un operador: el watch avisa de un cambio en el recurso, el operador vuelve a leer el estado deseado y el real, actúa para acercarlos y escribe el resultado en el status. El aviso y la lectura del estado son dos flechas distintas.

    Extensibilidad · diagrama 6 de 6

    El bucle de reconciliación

    Por qué un operador no actúa sobre el aviso sino que vuelve a leer: da igual que lleguen dos avisos juntos o que se pierda uno.

1 / 6

Cómo se lee una página

239 preguntas, a pie de YAML

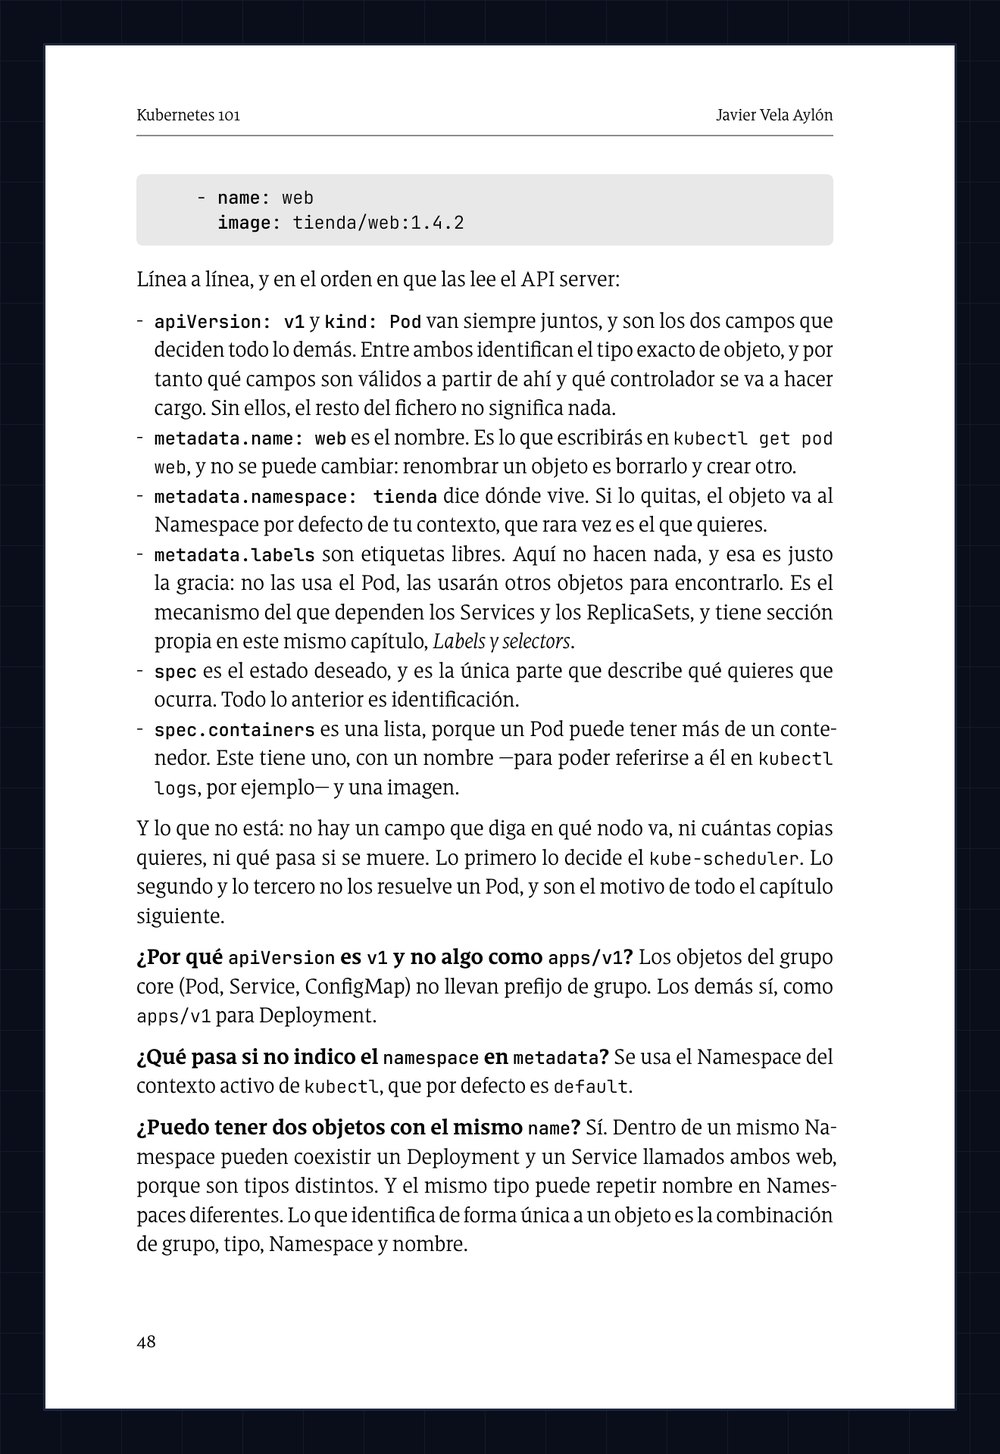
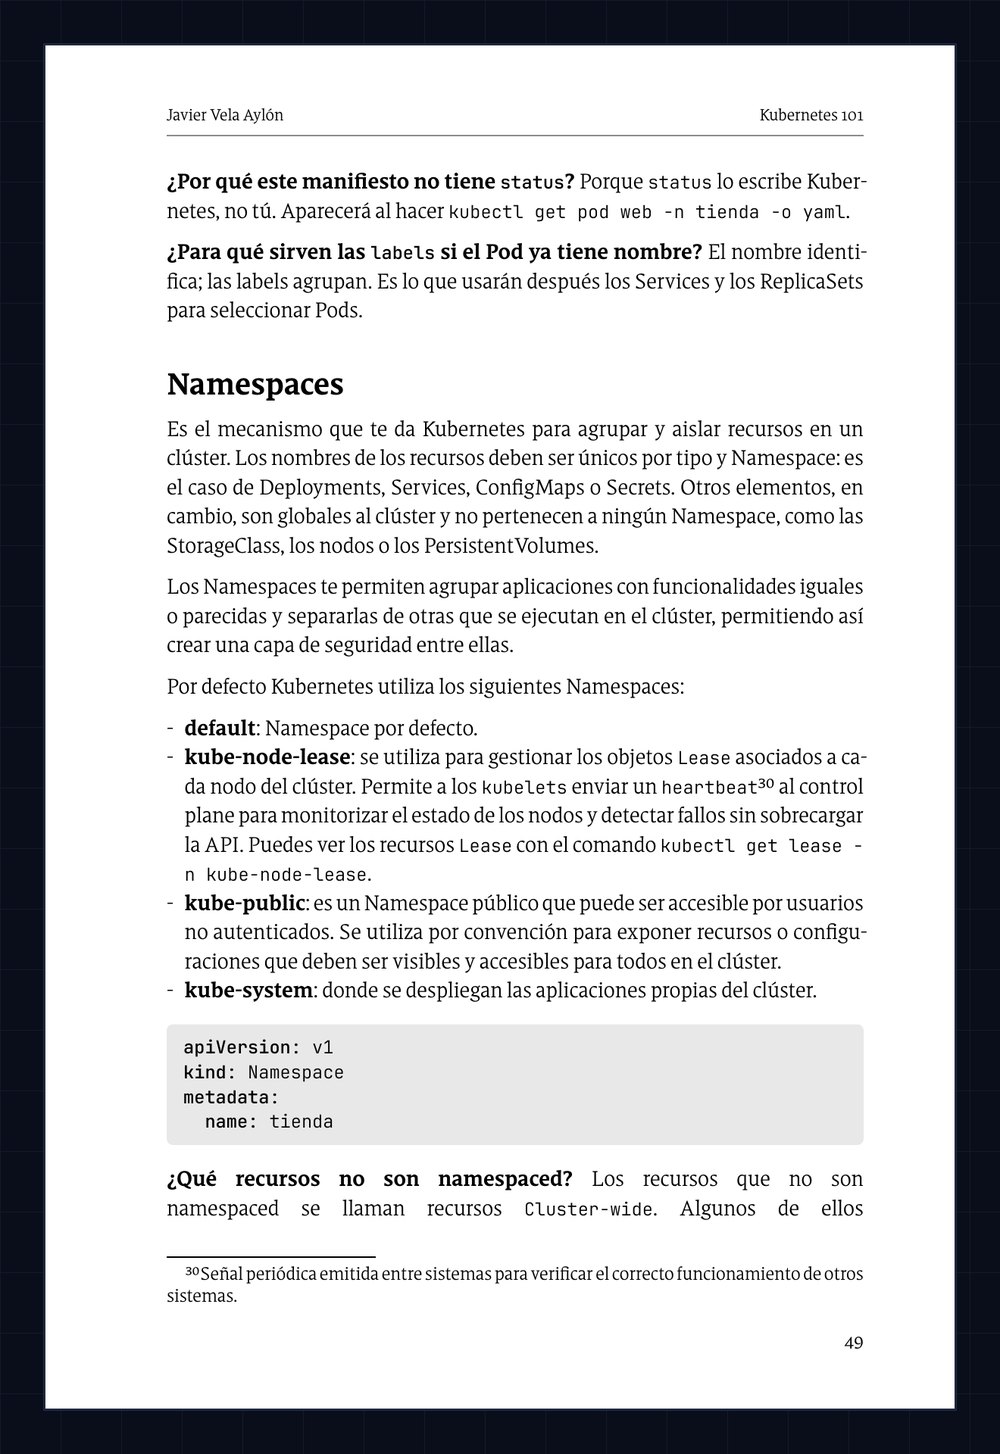
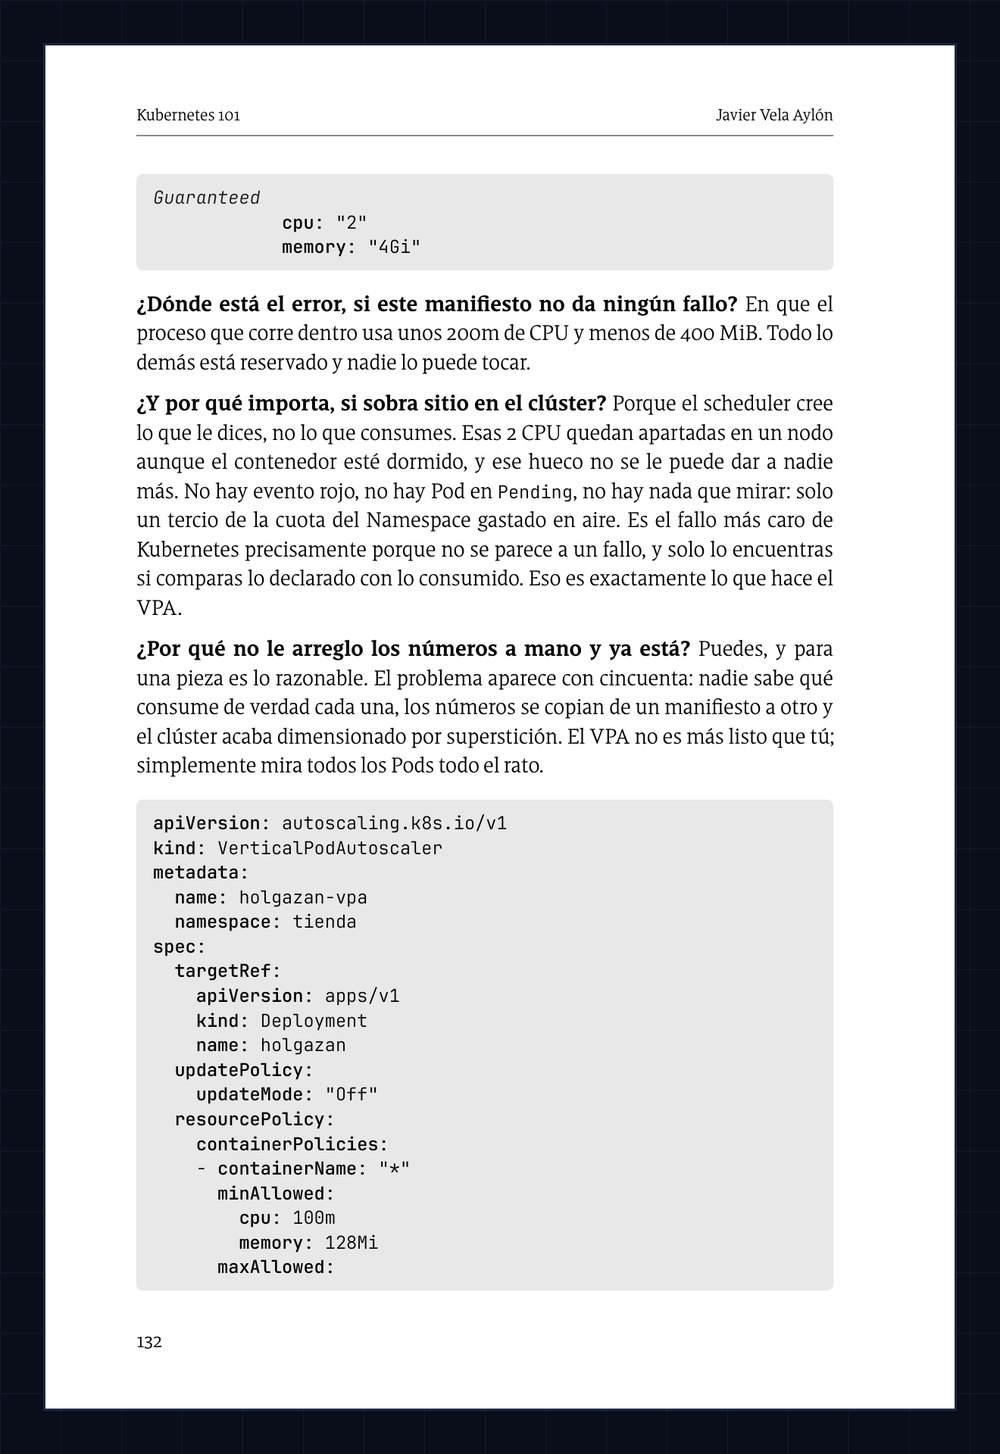
Casi todos los libros técnicos ponen el manifiesto, explican tres campos y siguen. Los otros nueve se quedan ahí. Aquí, debajo de cada manifiesto va lo que uno se pregunta al leerlo por primera vez, contestado: no un test al final del capítulo, sino la respuesta donde aparece la duda. Cuatro páginas tal y como están impresas.

  • Página 48 del libro. Arriba, el final del manifiesto YAML del Pod web. En medio, la explicación campo por campo: apiVersion, kind, metadata.name, metadata.namespace, metadata.labels, spec y spec.containers. Abajo, tres preguntas en negrita con su respuesta: por qué apiVersion es v1 y no apps/v1, qué pasa si no se indica el namespace, y si pueden existir dos objetos con el mismo name.

    Capítulo 4 · Objetos de Kubernetes · página 48

    El primer manifiesto, línea a línea

    Doce líneas de YAML explicadas campo por campo, y luego tres preguntas: ¿por qué apiVersion es v1 y no algo como apps/v1? · ¿qué pasa si no indico el namespace? · ¿puedo tener dos objetos con el mismo name?

  • Página 49 del libro. Arriba, dos preguntas con respuesta sobre el status y las labels. Después, la sección Namespaces, con los cuatro Namespaces que Kubernetes trae de fábrica, el manifiesto YAML del Namespace tienda, y la pregunta de qué recursos no son namespaced.

    Capítulo 4 · Objetos de Kubernetes · página 49

    Namespaces, y lo que no aíslan

    La que más gente falla está en esta página: ¿aíslan los Namespaces el tráfico de red? No. Separan nombres y permisos, no paquetes; para aislar tráfico hace falta una NetworkPolicy, que llega tres capítulos después.

  • Página 132 del libro. Arriba, el final de un manifiesto que reserva 2 CPU y 4 GiB. Después, tres preguntas con respuesta sobre dónde está el error si el manifiesto no da ningún fallo, por qué importa si sobra sitio en el clúster, y por qué no arreglar los números a mano. Abajo, el manifiesto YAML del VerticalPodAutoscaler del Deployment holgazan.

    Capítulo 6 · Escalado · página 132

    El manifiesto que no da ningún fallo

    Pide 2 CPU y 4 GiB, y usa una décima parte. No hay evento rojo ni Pod en Pending: solo un tercio de la cuota del Namespace gastado en aire. Es el fallo más caro de Kubernetes precisamente porque no se parece a un fallo.

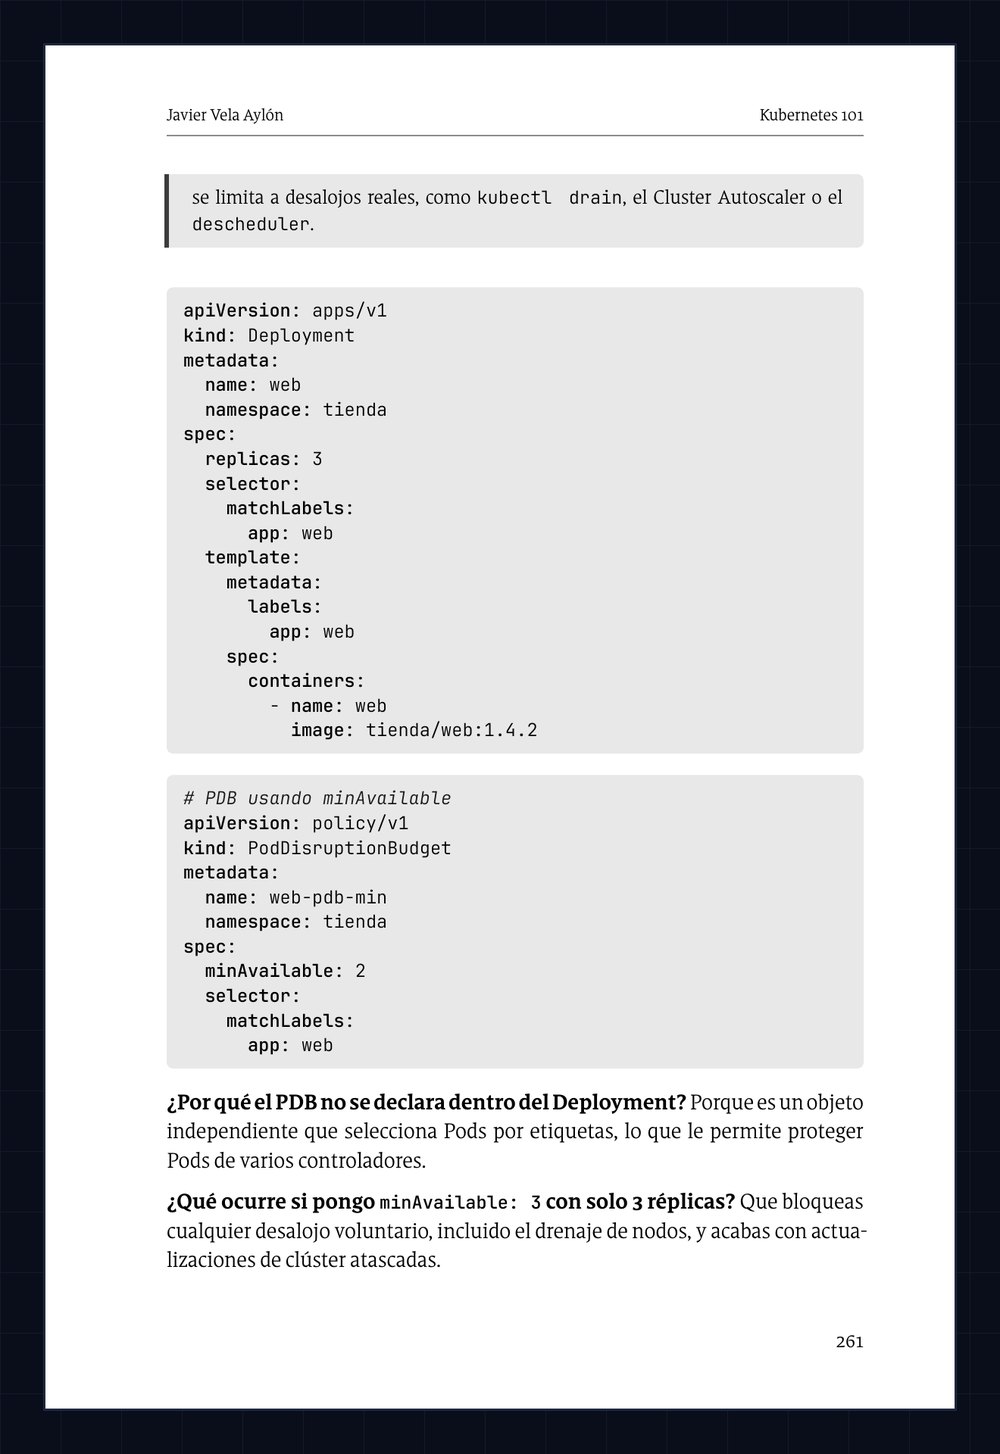
  • Página 261 del libro. Manifiesto YAML de un PodDisruptionBudget para el Deployment web, seguido de dos preguntas con respuesta: por qué el PDB no se declara dentro del Deployment, y qué ocurre si se pone minAvailable igual al número de réplicas.

    Capítulo 12 · Scheduling · página 261

    La protección que bloquea el mantenimiento

    ¿Qué ocurre si pongo minAvailable: 3 con solo 3 réplicas? Que bloqueas cualquier desalojo voluntario, incluido el drenaje de nodos, y acabas con actualizaciones de clúster atascadas.

1 / 4

El capítulo de Workloads tiene 45 preguntas y el de Seguridad 42. Las 239 están repartidas por los quince capítulos, siempre pegadas al manifiesto que las provoca.

La parte práctica

Cómo funcionan los laboratorios

  1. Paso 1

    Lee el capítulo

    El concepto explicado con su diagrama y sus ejemplos, sin dar nada por supuesto.

  2. Paso 2

    Abre el laboratorio

    Un clúster real en el navegador, listo en segundos. Nada que instalar en tu máquina.

  3. Paso 3

    Arregla el clúster roto

    Diagnosticas, reparas y el laboratorio verifica tu solución. Aprendes haciendo, no memorizando.

Un respiro

Lo que dicen los componentes del clúster

Aquí no hay reseñas: las firman los componentes de Kubernetes, que llevan años aguantando lo suyo. Es una broma, pero cada queja es cierta.

  • «Llevo años siendo la única puerta a etcd y nadie me entendía. Después de este libro, hasta los Pods nuevos saben pedirme las cosas por su nombre.»
    kube-apiserver, guardián del clúster
  • «Yo lo guardo todo, pero explicar el consenso Raft era imposible. El capítulo de fundamentos por fin cuenta mi historia sin que se pierda un dato.»
    etcd, memoria del clúster
  • «Antes colocaba Pods a ciegas y me culpaban de todo. Ahora los lectores entienden mis afinidades, taints y tolerations… y hasta el reto de apagarme.»
    kube-scheduler, el que decide dónde vives
  • «Reinicio contenedores toda la noche sin que nadie me lo agradezca. Este libro explica mis probes tan bien que ya me tratan mejor.»
    kubelet, vigilante de cada nodo
  • «Traducir nombres de Services a IPs era mi cruz silenciosa. Con el capítulo de red, por fin resuelven mis dudas antes que yo las suyas.»
    CoreDNS, la agenda del clúster
1 / 5

Gratis, ahora

Descarga el arranque del libro

Suscríbete al blog y recibes el arranque del libro completo: «Antes de empezar», el capítulo de Arquitectura de Kubernetes y el Apéndice D: El clúster por dentro.

Treinta y una páginas y los ocho diagramas, tal y como aparecen en el libro. No es un adelanto recortado: es por dónde se empieza a leerlo y dónde se acaba de entender la sala de máquinas.

Es la forma más honesta de saber si el libro te sirve antes de pagar nada.

Si el formulario no carga, suscríbete en blog.javivela.dev.

Antes de empezar

Preguntas frecuentes

No. El libro empieza por los fundamentos de contenedores y orquestación antes de tocar Kubernetes, y no da nada por supuesto.

Nada. Cada laboratorio arranca un clúster de Kubernetes real en el navegador; solo necesitas conexión y una cuenta en iximiuz Labs.

Sí. Está pensado también para quien usa la tecnología a diario y quiere entender de verdad qué pasa por debajo, con los diagramas y los challenges como red de seguridad.

Los dos. La parte práctica es la misma en cualquiera de los dos formatos, y además es de acceso público: puedes abrirla desde la guía de la parte práctica sin tener el libro. Hay una diferencia por país: el Kindle está en Amazon.es, .com y .com.mx, y el papel solo en Amazon.es y .com, porque Amazon no imprime bajo demanda en México. Desde Latinoamérica, el papel se pide en Amazon.com con envío internacional.

No. La parte práctica es de acceso público y gratuito, y no requiere ninguna compra adicional. Está alojada en iximiuz Labs.

Los 15 capítulos y los 5 apéndices, sí. Solo hay un bloque que existe únicamente como laboratorio y no tiene capítulo: el reto final, y está marcado en el temario. La extensibilidad sí tiene capítulo, el 14: el libro define el CRD y explica qué hace un operador; el laboratorio es donde lo escribes entero, en Go.

El libro es la edición 1.37. Kubernetes publica tres versiones al año, así que ningún libro va a estar nunca en la última: por eso incluye el Apéndice C, que recoge capítulo a capítulo el estado de cada funcionalidad y desde qué versión existe, para que puedas comprobar de un vistazo si lo que estás leyendo sigue vigente en tu clúster. Lo que trae la 1.37 está resumido en novedades de Kubernetes 1.37, y las correcciones posteriores se publican en la página de erratas.

Sobre el autor

Javier Vela Aylón

Desarrollador .NET devenido Senior Software & Platform Engineer, con más de 20 años construyendo y manteniendo plataformas. Certificado en Azure y en el ecosistema CNCF, y speaker en DotNetters.

Escribo sobre DevOps, Azure, AWS, CI/CD, Kubernetes, contenedores y arquitectura en blog.javivela.dev.

Código

Todos los manifiestos del libro, en GitHub

El repositorio reúne los YAML, los ejemplos y el operador en Go tal y como aparecen en los capítulos y en los laboratorios. Clónalo, rómpelo y manda un pull request si encuentras algo que mejorar.

Kubernetes 101

De un Pod suelto a un sistema que entiendes

365 páginas, 15 capítulos, 5 apéndices y 55 laboratorios en un clúster real. En español, y con Kubernetes 1.37, que se publicó seis días antes que el libro.

Kindle · 12,99 € · comprar enEspañaEE. UU. y LatinoaméricaMéxico

Papel · 24,99 € · comprar enEspañaEE. UU. y Latinoamérica