Chaque chapitre a son laboratoire, et l’annexe D aussi. S’y ajoute un bloc qui n’existe que comme laboratoire : le défi final.
Chapitre 01
Introduction aux conteneurs et à l’orchestration
Image, conteneur, contrôleur et nœud expliqués avant même de nommer Kubernetes. Comment se construit l’image qui se déploie dans tout le livre : Dockerfile multistage, base distroless et un processus qui ne tourne pas en root. Et les vrais avantages et inconvénients des conteneurs, avec ce qui se complique quand on les orchestre à grande échelle.
Son laboratoire est le module Conteneurs : tu construis l’image tienda/api et tu la publies dans le registre.
- Chapitre du livre
- Laboratoire pratique
Chapitre 02
Architecture de Kubernetes
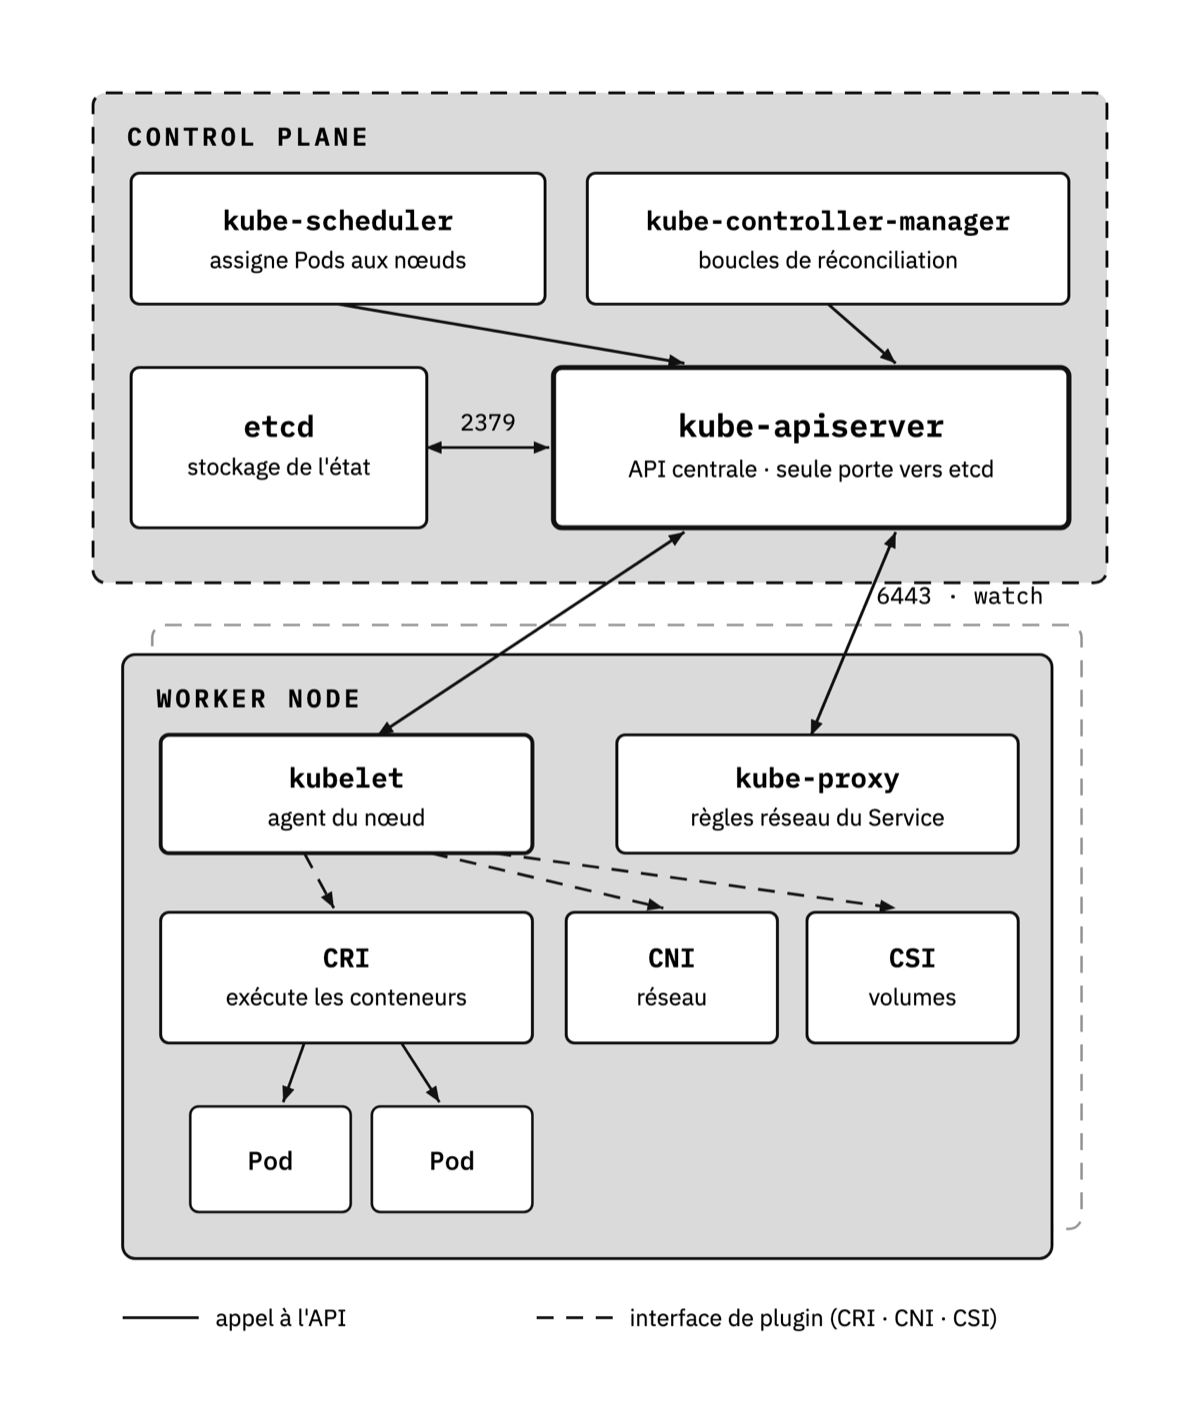
Le kube-apiserver et le kubelet, et la communication hub-and-spoke : pourquoi tout passe par l’API server et pourquoi lui seul parle à etcd. Les autres composants sont racontés là où on en a vraiment besoin — kube-proxy dans Réseau, le scheduler dans Scheduling — et tous ensemble, à la fin, dans l’annexe D.
Son laboratoire est le module « Le cluster vu de l’intérieur », sur un vrai cluster kubeadm, avec l’annexe D.
- Chapitre du livre
- Laboratoire pratique
Chapitre 03
Parler au cluster
Pourquoi kubectl n’est pas Kubernetes mais un client HTTP qui parle à l’API server, et comment le voir avec --v. Le Namespace tienda vide, le premier Pod web dedans, regarder à l’intérieur, lire ses logs et le supprimer. C’est le chapitre où il n’est pas encore grave de ne pas tout à fait comprendre ce que tu déploies.
Partage son laboratoire avec le chapitre 04, dans le module Fondamentaux.
- Chapitre du livre
- Laboratoire pratique
Chapitre 04
Objets de Kubernetes
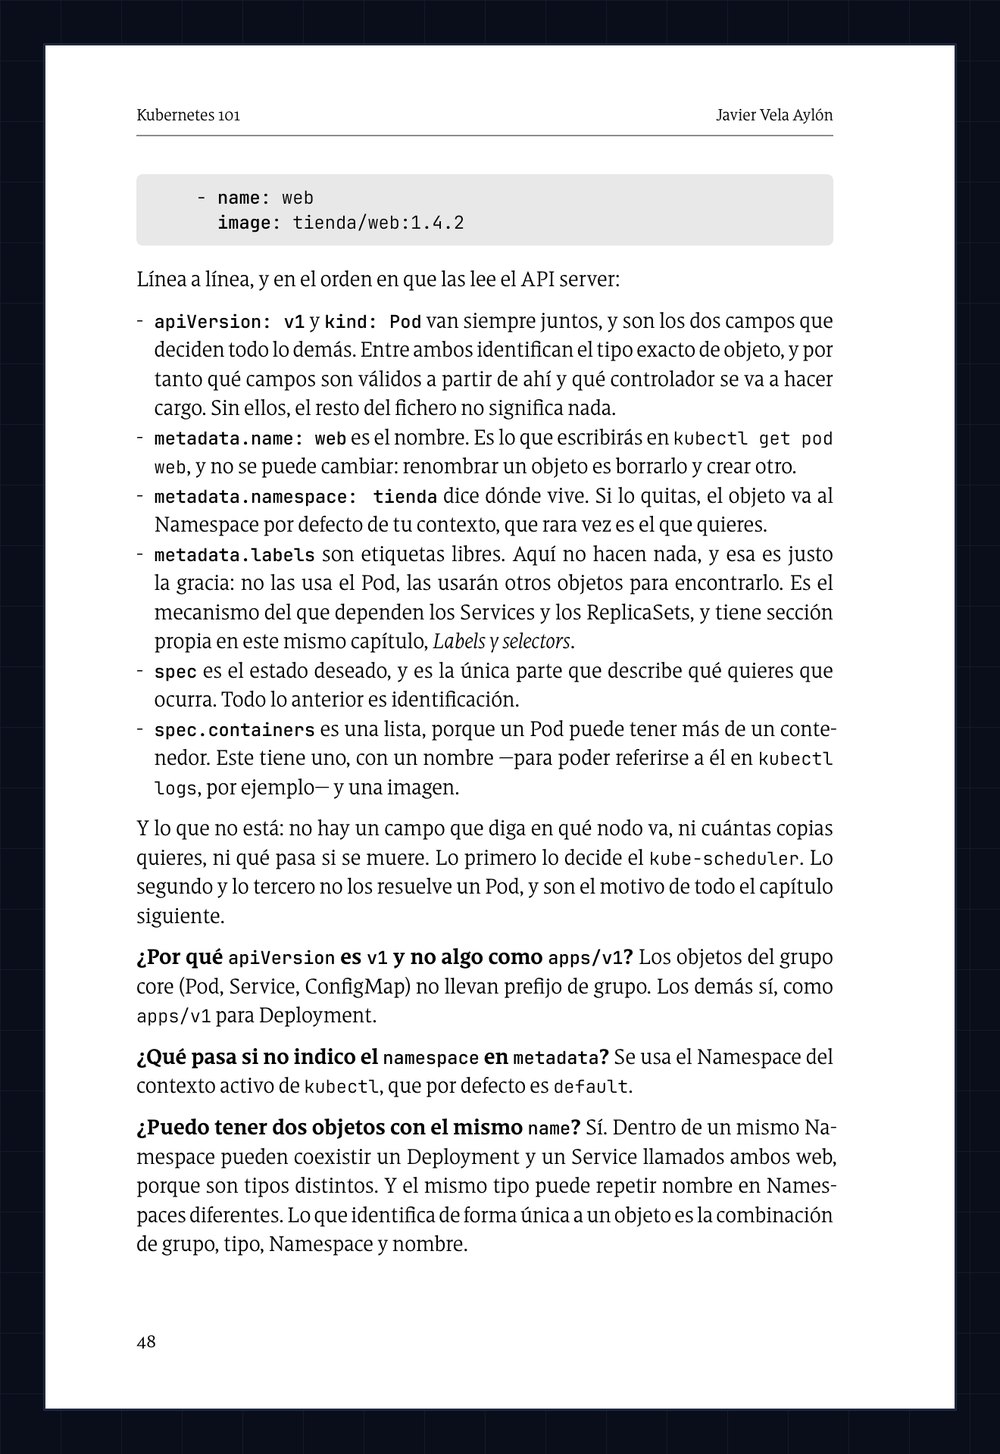
Le premier Pod, les Namespaces, les labels et les selectors, et les annotations : comment se nomme et se regroupe ce qui vit dans le cluster. Et pourquoi la liste des types qu’un cluster comprend n’est pas figée, ce qui ouvre la porte au chapitre Extensibilité.
Partage son laboratoire avec le chapitre 03, dans le module Fondamentaux.
- Chapitre du livre
- Laboratoire pratique
Chapitre 05
Workloads
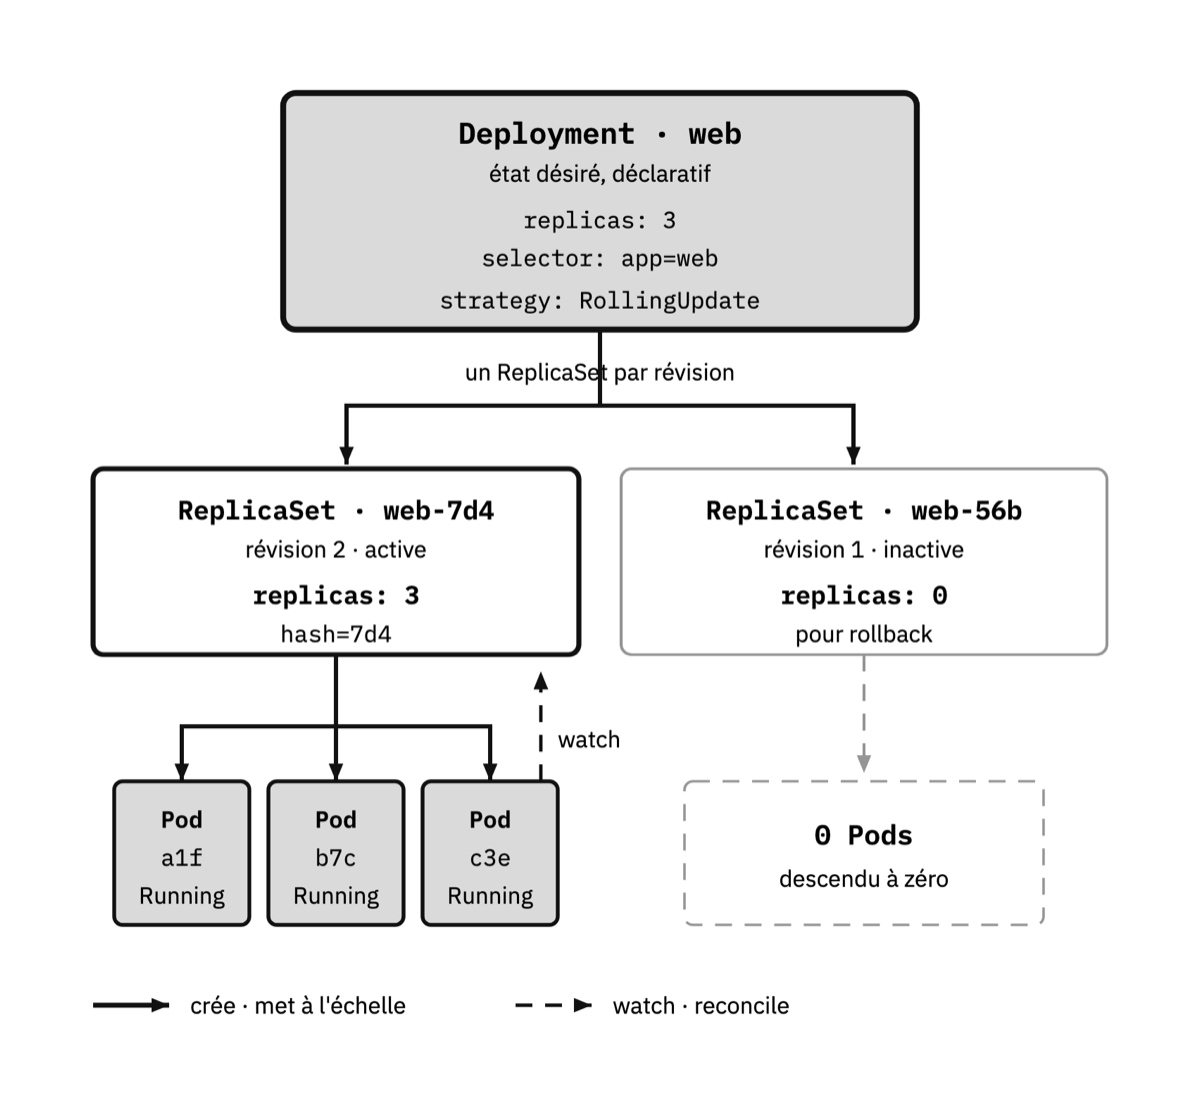
Des Pods avec probes, requests, limits et QoS. ReplicaSets, Deployments avec rollout et rollback, StatefulSets, DaemonSets, Jobs et CronJobs.
- Chapitre du livre
- Laboratoire pratique
Chapitre 06
Mise à l’échelle
Mise à l’échelle automatique des nœuds (Cluster Autoscaler et Karpenter) et des Pods : Horizontal Pod Autoscaler et Vertical Pod Autoscaler, ce que mesure chacun et quand ils se gênent.
- Chapitre du livre
- Laboratoire pratique
Chapitre 07
Réseau
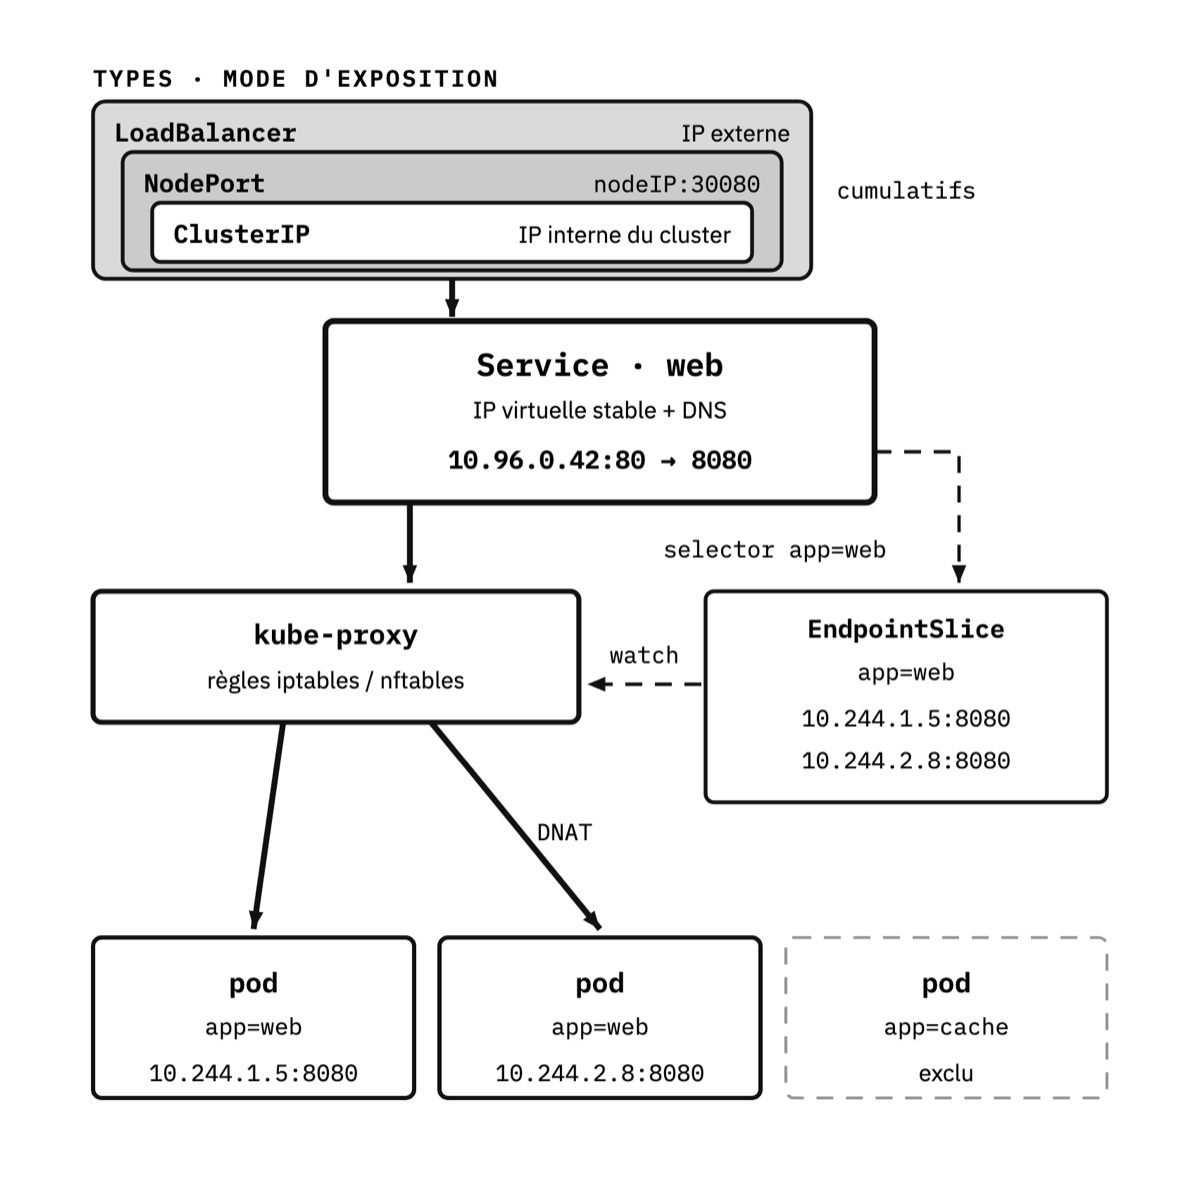
kube-proxy et les règles qui font que l’IP d’un Service finit sur un Pod. Services et DNS interne avec CoreDNS, Ingress, Gateway API — on jette l’Ingress et on le refait — et NetworkPolicy pour fermer le trafic aux couches 3 et 4.
- Chapitre du livre
- Laboratoire pratique
Chapitre 08
Configuration
Des ConfigMaps pour ce qui n’est pas confidentiel et des Secrets pour ce qui l’est, consommés comme variables d’environnement ou comme fichiers montés dans le Pod. imagePullSecrets pour télécharger des images depuis un registre privé, et la Downward API pour que le Pod sache qui il est et où il tourne.
- Chapitre du livre
- Laboratoire pratique
Chapitre 09
Stockage
StorageClass, PersistentVolume et PersistentVolumeClaim avec des provisioners CSI, comment un Pod finit par monter le disque qu’il ne peut pas perdre, et VolumeSnapshot pour les sauvegardes.
- Chapitre du livre
- Laboratoire pratique
Chapitre 10
Sécurité
Authentification et autorisation auprès de l’API, RBAC et ServiceAccounts, la chaîne d’admission, securityContext et les Pod Security Standards que PSA applique par Namespace. Et ce que le securityContext ne protège pas : la supply chain, avec SBOM et signature avec cosign.
- Chapitre du livre
- Laboratoire pratique
Chapitre 11
Policies
ResourceQuota et LimitRange : le budget de CPU et de mémoire d’un Namespace et les valeurs par défaut de chaque conteneur.
- Chapitre du livre
- Laboratoire pratique
Chapitre 12
Scheduling
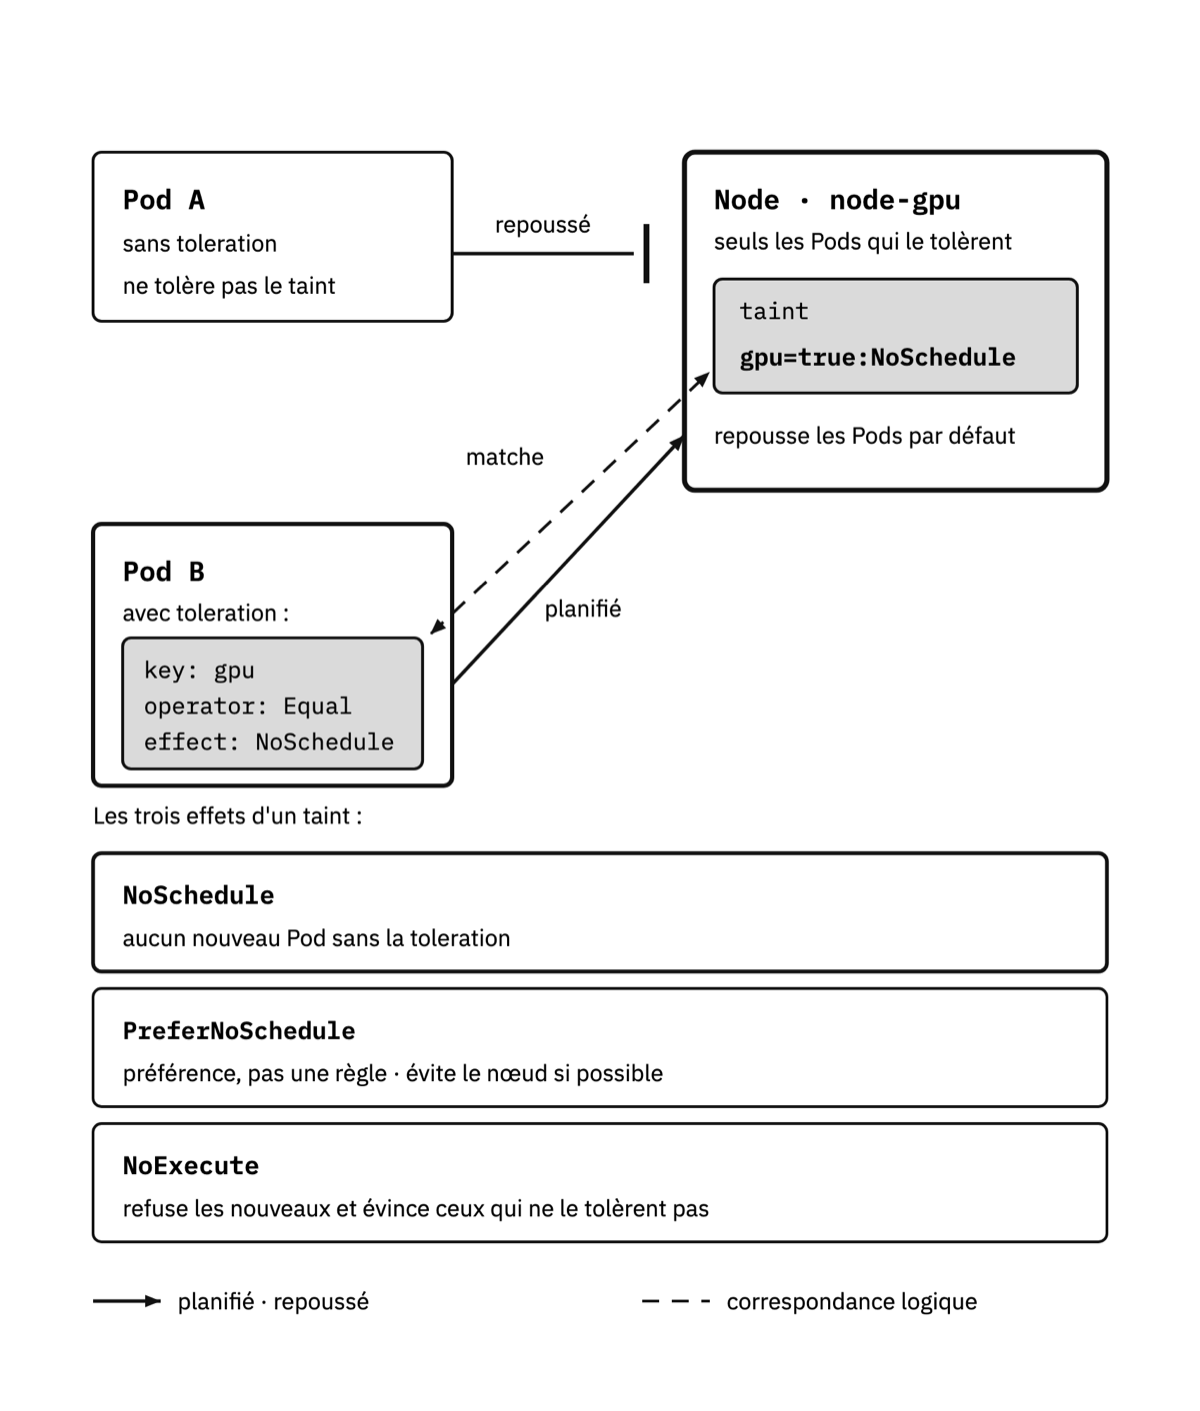
Taints et tolerations, nodeSelector, affinités et nodeName ; priorité et préemption, PodDisruptionBudgets et Dynamic Resource Allocation.
- Chapitre du livre
- Laboratoire pratique
Chapitre 13
Travailler avec le cluster
Contextes et Namespaces, le fichier de préférences kuberc, quatre pièges qui reviennent, ce qu’apporte Kustomize et ce qu’apporte Helm, GitOps avec Argo CD et Flux, et quoi regarder quand quelque chose casse dans la tienda, le système d’exemple du livre. La référence complète des commandes vit dans l’annexe E.
- Chapitre du livre
- Laboratoire pratique
Chapitre 14
Extensibilité
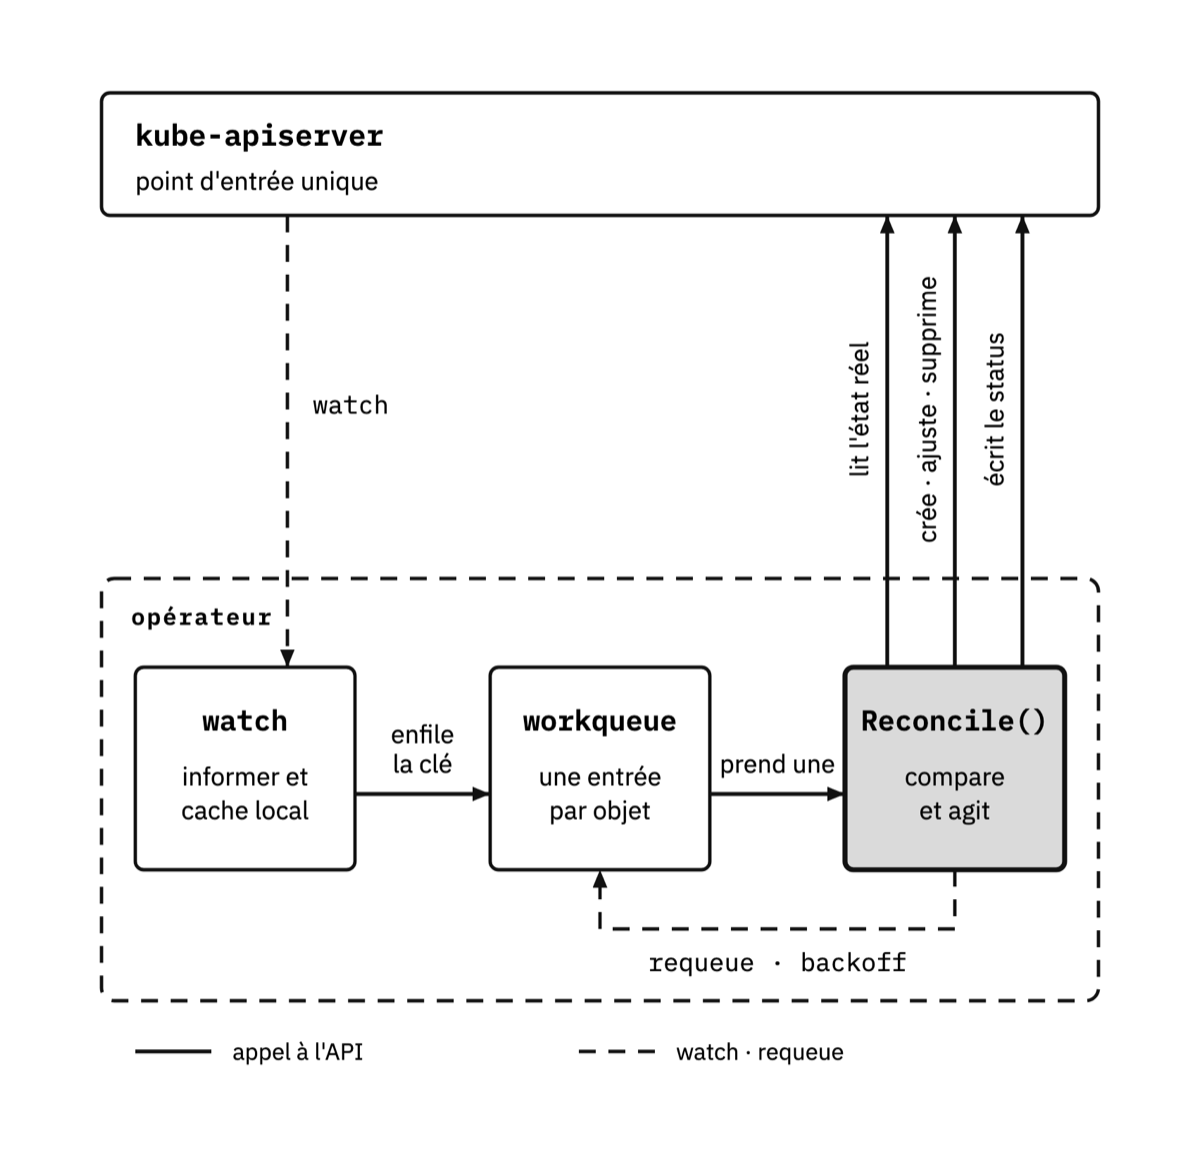
La CRD qui apprend au cluster un mot nouveau — la Promocion de la tienda — et l’opérateur qui lui donne un sens : la boucle de réconciliation, ce que raconte le status et quand ne pas écrire d’opérateur. Dans le laboratoire, tu l’écris en entier, en Go et avec controller-runtime.
- Chapitre du livre
- Laboratoire pratique
Chapitre 15
Observabilité
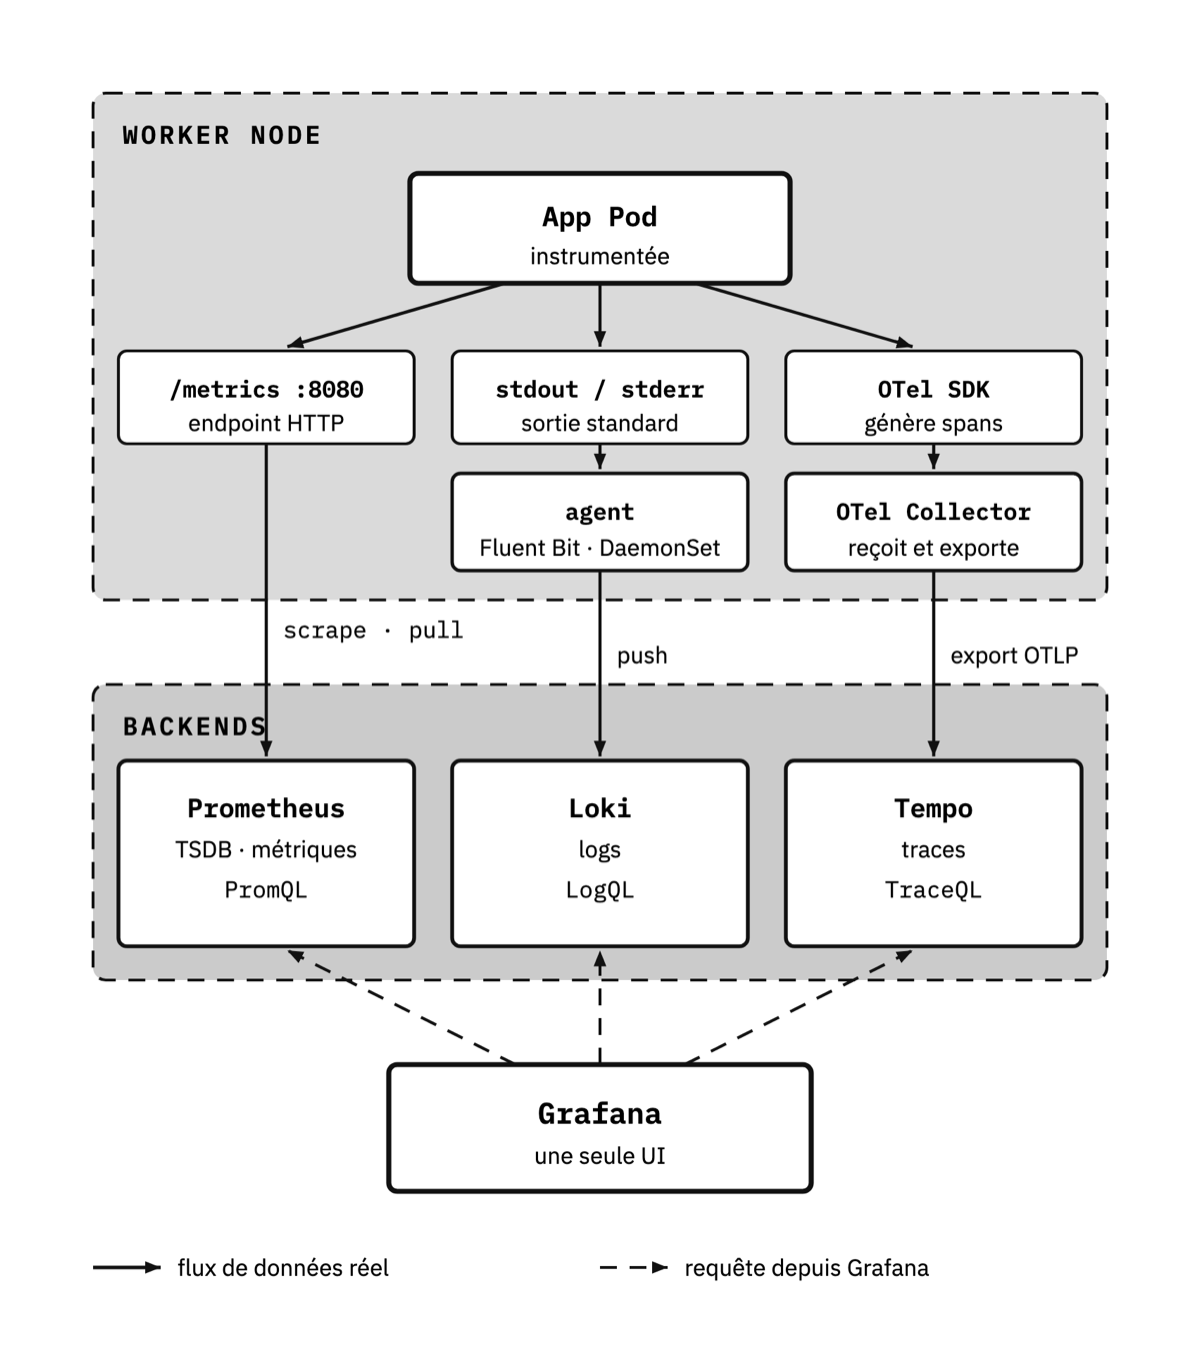
Les Events du cluster, métriques, logs et traces — Prometheus, Loki, Grafana —, lequel des quatre regarder en premier et l’observabilité émergente avec eBPF.
- Chapitre du livre
- Laboratoire pratique
Annexe A
Glossaire des sigles
Les 74 sigles qui apparaissent dans le livre, réunis dans un tableau pour les consulter d’un coup d’œil. Publié en entier dans le glossaire du site (en espagnol).
Annexe B
Le système complet
Tout ce qui est construit chapitre par chapitre, réuni et dans l’ordre d’application : plus de six cents lignes de YAML qui ne se tapent pas depuis une feuille de papier, mais qui vivent dans le dépôt de code.
Annexe C
Depuis quand fonctionne chaque pièce
Chapitre par chapitre, quelles fonctionnalités le livre date et depuis quelle version elles existent, pour vérifier d’un coup d’œil si ce que tu lis est encore valable dans ton cluster. Le tout rapporté à Kubernetes 1.37.
Annexe D
Le cluster vu de l’intérieur
La salle des machines, à la fin et non au début : etcd, le controller-manager, le cloud-controller-manager, comment s’exécutent vraiment les conteneurs — CRI, runtimes et OCI — et les Leases. C’est la seule annexe avec son propre laboratoire, sur un vrai cluster kubeadm.
Annexe E
Antisèche kubectl
Toute la référence des commandes, classée par ce que tu veux faire et non par verbe : se situer, regarder le cluster, regarder dans un Pod, changer à la main, changer avec des fichiers, nœuds et maintenance, permissions et audit, et Helm.